A iniciativa Cidadãos pela Cibersegurança (CpC) defendeu esta terça-feira que o Governo deve prestar esclarecimentos sobre o ataque informático ao telemóvel do ministro da Defesa, considerando estar em causa “a segurança das comunicações do Estado”.
Em comunicado, a CpC assinala que “não está em causa a vida privada de um governante, mas a segurança das comunicações do Estado“, pelo que, “em nome da transparência e da confiança pública”, o Governo devia prestar esclarecimentos sobre o sucedido.
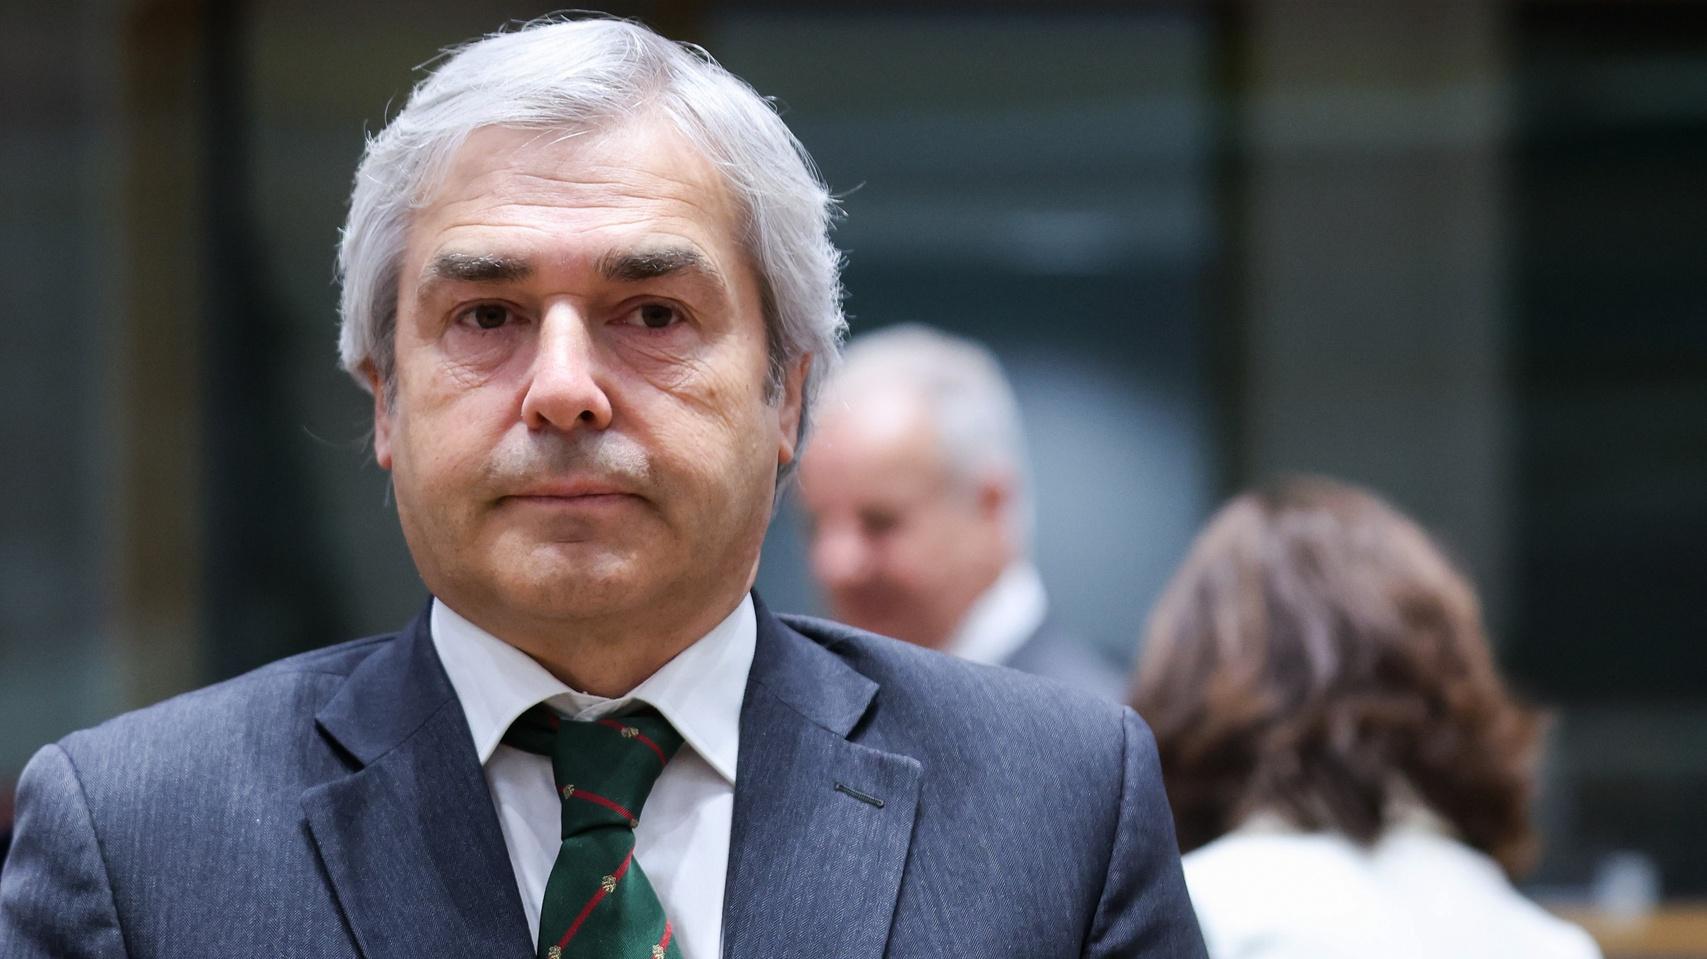
O ministro da Defesa Nacional, Nuno Melo, revelou na segunda-feira que o seu telemóvel foi alvo de um ataque informático que permitiu a terceiros utilizar o seu número, enviando mensagens em seu nome, e “desviar comunicações”.
https://observador.pt/2026/11/02/ministro-da-defesa-alvo-de-ataque-informatico-que-permitiu-enviar-mensagens-em-seu-nome/
Em declarações à agência Lusa, em Atenas, na Grécia, o governante disse ter sido informado de que o ataque terá explorado as vulnerabilidades do telemóvel, por este já não permitir instalar atualizações de software.
Uma das questões que a CpC queria ver esclarecida era “se o dispositivo comprometido era pessoal ou fornecido pelo Estado, e por que razão um membro do Governo utilizava em funções um telemóvel que já não recebia atualizações de segurança”, tendo em conta, sobretudo, tratar-se do “membro do Governo responsável pela Defesa Nacional de um Estado-membro da NATO”.
O movimento cívico pretende ainda saber “se foi confirmado, por análise forense independente, que não houve acesso a informação classificada ou sensível” e se o incidente foi comunicado ao Centro Nacional de Cibersegurança, ao Gabinete Nacional de Segurança e aos serviços de informações, bem como “se os aliados foram informados, como as regras da NATO e da União Europeia preveem para informação partilhada”.
“Um ministro da Defesa não é um utilizador qualquer” e “um aparelho comprometido expõe o país a riscos de várias ordens”, assinala a CpC.
O movimento recomenda que os membros do Governo usem apenas “dispositivos fornecidos e geridos pelo Estado para qualquer comunicação relacionada com funções governativas, com gestão centralizada, atualizações automáticas obrigatórias, antivírus”, além da “substituição imediata de qualquer aparelho que deixe de receber suporte do fabricante”.
O movimento recomenda ainda que se abandone a rede social WhatsApp e aplicações de consumo semelhantes para qualquer assunto de Estado e que se recorra “a canais de comunicação seguros certificados pelo Gabinete Nacional de Segurança”.
A utilização de modos de proteção reforçada nos telemóveis, a formação obrigatória e periódica em segurança digital para “todos os membros do Governo, chefes de gabinete e assessores” e a realização urgente de “uma auditoria independente aos dispositivos e às práticas de comunicação de todos os gabinetes ministeriais” são outras das recomendações da CpC.
“A cibersegurança dos decisores políticos não é uma questão técnica menor nem uma responsabilidade individual de cada ministro. É uma dimensão da defesa nacional. Exigir explicações claras, auditorias independentes e regras vinculativas não é alarmismo: é a forma de garantir que um descuido evitável não se torna, da próxima vez, uma crise de segurança nacional”, salienta o movimento no comunicado.